Zero-trust RFID-tickets: waarom evenementengiganten in 2026 ticketfraude definitief willen stoppen
Het probleem: wanneer ‘veilige’ tickets toch niet veilig zijn
Laten we eerlijk zijn. Organiseert u in 2026 een grootschalig muziekfestival of een uitverkocht sportevenement, dan vormen slecht weer en veeleisende artiesten niet uw grootste risico. De echte dreiging kan afkomstig zijn van iemand die duizenden kilometers verderop met geavanceerde NFC-kloontechnologie werkt. De ticketbranche voert al jaren een kat-en-muisspel met ticketopkopers en fraudeurs. Papieren tickets maakten plaats voor barcodes, waarna basis-RFID werd ingevoerd. Inmiddels hebben kwaadwillenden ook die technologie ingehaald. Traditionele chips kunnen worden ‘gespiegeld’, waardoor vrijwel perfecte kopieën ontstaan die inkomsten laten weglekken voordat de eerste bezoeker de toegangspoort bereikt. Daarom spreken toonaangevende organisatoren niet langer alleen over beveiliging, maar over zero trust.
De oplossing: een ticket als slim bedrijfsmiddel, niet alleen als toegangsbewijs
Het uitgangspunt is eenvoudig: vertrouw niets en verifieer alles, bij iedere interactie opnieuw. Een zero-trust RFID-ticket wacht niet passief tot het wordt uitgelezen, maar voert een geavanceerde cryptografische verificatie uit waarvan de parameters voortdurend veranderen. Klopt de berekening niet, dan blijft de toegangspoort gesloten. Bij SCIVAS werken we rechtstreeks samen met organisatoren die aanzienlijke problemen ondervonden door frauduleuze toegang. We hebben van dichtbij gezien hoe een goedkoop, niet-versleuteld RFID-ticket een evenement met een omzet van tientallen miljoenen kan veranderen in een logistieke en financiële crisis.
Praktijkcase: een fraudepercentage van 5% binnen 48 uur gestopt
Tijdens een groot Europees rockfestival kwamen afgelopen zomer honderdduizend bezoekers naar een afgelegen evenemententerrein. In voorgaande jaren gebruikte de organisator standaard HF-tickets. Op de tweede dag gaven de scanners bij bijna 5% van de bezoekers aan dat het ticket al was gebruikt. Fraudeurs luisterden RFID-signalen af, kopieerden de UID van geldige tags en verkochten de duplicaten op de secundaire markt. We implementeerden een systeem met dynamische encryptiesleutels. Zelfs wanneer iemand de gegevens wist te kopiëren, werd de kopie ongeldig zodra de encryptiesleutel werd vernieuwd. Binnen 48 uur was de frauduleuze doorverkoopmarkt effectief uitgeschakeld. Dat is het verschil tussen een eenvoudig ticket en een intelligent bedrijfsmiddel.
Waarom goedkope RFID een valkuil van miljoenen kan zijn
Veel goedkope RFID-tickets zijn onvoldoende beschermd. Vergelijk het met een huis waarvan de voordeur geen slot heeft. Iedereen met een smartphone en een goedkope app kan de gegevens uitlezen. Een inkoper die op basis van een spreadsheet drie cent per tag probeert te besparen door niet-versleutelde chips te kiezen, kan daarmee onbedoeld een miljoenenrisico creëren. Kijk daarom altijd naar de totale eigendomskosten. Wat kost het wanneer tienduizend boze bezoekers met vervalste tickets bij de ingang staan?
Praktijkcase: het unieke ‘DNA’ van een chip
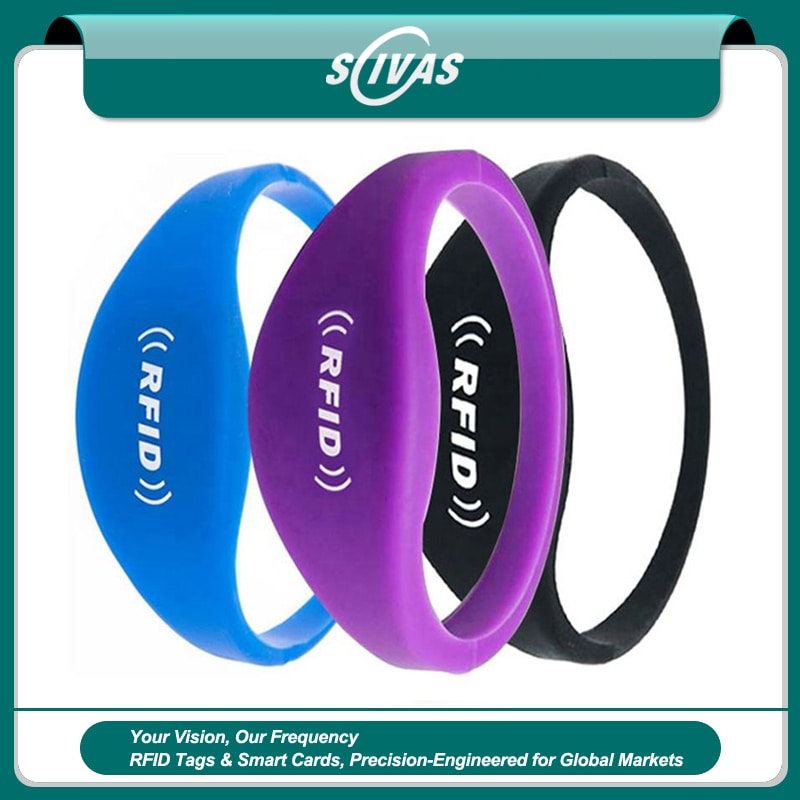
Een professionele basketbalarena constateerde dat zitplaatsen dubbel waren geboekt, terwijl beide bezoekers over ogenschijnlijk authentieke RFID-polsbandjes beschikten. Uit uitgebreid onderzoek bleek dat een malafide fabrikant extra chips met dezelfde UID produceerde en buiten de officiële distributiekanalen verkocht. We vervingen de volledige voorraad door chips met PUF-technologie, oftewel Physical Unclonable Function. Deze technologie creëert voor iedere chip een uniek ‘DNA’ op basis van microscopische variaties in het silicium. De fysieke willekeurigheid van de chipstructuur kan zelfs door de fabrikant niet exact worden gereproduceerd. Na de invoering verdwenen de dubbel geboekte zitplaatsen volledig.
Geavanceerde beveiliging met contextcontrole en anti-replaytechnologie
In 2026 neemt ook contextbewuste beveiliging sterk toe. Fraudeurs proberen controles regelmatig te omzeilen met replay-aanvallen, waarbij het signaal van een geldige tag wordt opgenomen en later opnieuw naar een lezer wordt verzonden. Voor een exclusief VIP-gala in New York, waar privacy centraal stond, gebruikten we RFID-tags die een specifieke tijdstempel en locatiecode vereisten. Werd het signaal slechts vijf seconden later of bij een andere ingang herhaald, dan markeerde het systeem dit als een verdachte spookscan. Het beveiligingsteam kon vervolgens exact vaststellen waar de fraudepoging was begonnen. Zo werd het ticketsysteem een realtime instrument voor fraudedetectie.
Ontworpen voor de praktijk: duurzaamheid is onderdeel van beveiliging
Een groot tropisch resort verloor inkomsten doordat RFID-tickets niet bestand waren tegen hitte en chloor. Wanneer een ticket niet werkt, laten beveiligingsmedewerkers bezoekers soms zonder volledige controle door om wachtrijen te beperken. Dat creëert een ernstig beveiligingslek. Fraudeurs waren hiervan op de hoogte en beschadigden tags doelbewust om handmatige controles te omzeilen. We ontwikkelden een speciaal ingekapseld en uiterst duurzaam RFID-ticket dat zes uur in zout water en temperaturen van 40 °C kon doorstaan zonder dat de antenne ontstemde. Omdat de tags betrouwbaar bleven werken, hoefden medewerkers niet langer op basis van inschattingen toegang te verlenen en daalde het aantal frauduleuze toegangen tot nul.
Meer dan tickets: misbruik door badge-uitwisseling en social engineering voorkomen
Ook het uitwisselen van badges kan ongemerkt grote omzetverliezen veroorzaken. Dit komt vooral voor tijdens B2B-beurzen en congressen. Eén persoon koopt een ticket, betreedt het evenement en geeft de badge vervolgens via een hek door aan iemand anders. Voor een internationale gamingbeurs koppelden we de RFID-kaart aan een Bluetooth-nabijheidssensor met een zeer laag energieverbruik. Zodra de badge zich zonder geldig uitchecksignaal meer dan 50 meter van de smartphone van de geregistreerde gebruiker verwijderde, werd deze automatisch gedeactiveerd. Na de invoering steeg de verkoop van tickets op locatie met 20%, omdat bezoekers niet langer eenvoudig één toegangsbewijs konden delen.
Daarnaast vormt social engineering bij de toegangspoorten een risico. We hebben fraudeurs gezien die hoogwaardige stickers over oude RFID-tags plakten. Tijdens een alumnibijeenkomst van een grote universiteit bleken studenten tags van het voorgaande jaar opnieuw te gebruiken en alleen het uiterlijk van de kaart aan te passen. We implementeerden een meerlaags verificatieproces waarbij de draagbare scanner niet alleen de UID controleerde, maar ook de uitgiftedatum in het versleutelde geheugengedeelte van de chip. Kwam de interne datum niet overeen met de evenement-ID van het lopende jaar, dan gaf de scanner onmiddellijk een rood waarschuwingssignaal. Daarmee werd menselijke beoordelingsfout vrijwel uitgesloten.
Zero trust voor iedere toepassing, van musea tot internationale topconferenties
Regelmatig krijgen we de vraag of zero trust niet overdreven is voor een lokale beurs of een museum. Ons antwoord is duidelijk: waar inkomsten worden gegenereerd, bestaat ook een risico op fraude. Een regionaal museum kampte bijvoorbeeld met misbruik van groepstickets. Bezoekers kochten een toegangsbewijs voor tien personen, maar gebruikten de tags doorlopend opnieuw om uiteindelijk dertig mensen binnen te laten. We voegden een wachttijdregel toe aan de backend. Nadat een tag was gescand, kon deze gedurende 60 minuten niet opnieuw bij dezelfde ingang worden gebruikt. Deze eenvoudige maatregel voorkwam in de eerste maand al $30.000 aan omzetverlies.
Bij hoogbeveiligde evenementen, zoals politieke bijeenkomsten en internationale topconferenties, zijn de risico’s nog groter. In 2025 leverden we RFID-tickets voor een belangrijk diplomatiek forum. Daarbij gebruikten we verborgen activeringsencryptie. De tags reageerden niet op een standaard NFC-signaal, tenzij de lezer eerst een specifieke versleutelde activeringscode verzond. Daardoor konden kwaadwillenden aanwezigen niet ongemerkt in een menigte scannen om hun digitale identiteit te kopiëren. De tags bleven volledig stil tot het moment van officiële verificatie.
Een andere interessante toepassing betrof een exclusieve modeshow in Milaan. De uitnodigingen waren zeer gewild en werden online voor duizenden euro’s aangeboden. De vervalsingen waren zo overtuigend dat zelfs ervaren medewerkers ze niet konden herkennen. We introduceerden een digital-twinsysteem waarbij ieder RFID-ticket aan een blockchainregistratie werd gekoppeld. Bij aankomst voerde de tag een challenge-responseverificatie uit met de privésleutel op de blockchain. Alleen de chip kopiëren was daardoor niet voldoende; een fraudeur zou ook het onderliggende gedecentraliseerde netwerk moeten compromitteren. Zo ontstond een praktisch onkloonbaar toegangssysteem.
Duurzaamheid gecombineerd met hoogwaardige beveiliging
Duurzaamheid speelt in 2026 eveneens een belangrijke rol. Inkopers willen betrouwbare beveiliging zonder na afloop van een evenement een grote hoeveelheid plastic afval achter te laten. Daarom ontwikkelden we een biologisch afbreekbare houten kaart van houtvezel met een hoogbeveiligde NXP DNA-chip. Milieuvriendelijke materialen worden vaak met eenvoudige technologie geassocieerd, maar wij bewezen dat een composteerbaar ticket net zo veilig kan zijn als een plastic uitvoering. Tijdens een pilot bij een duurzaam festival in Californië behaalde de organisator niet alleen zijn ESG-doelstellingen, maar noteerde hij ook het laagste fraudepercentage in tien jaar.
Snelheid, gebruiksgemak en de nieuwe dreiging van AI
Hoe zit het met de snelheid van draagbare scanners? Een internationale luchthaventerminal gebruikte RFID voor toegang tot lounges, maar medewerkers vonden dat de versleutelde tags te langzaam werden uitgelezen. In een omgeving met veel bezoekers kan een vertraging van twee seconden per persoon ernstige opstoppingen veroorzaken. We optimaliseerden het cryptografische verificatieprotocol tot minder dan 150 milliseconden. De controle verliep zo snel dat gebruikers niet merkten dat er een complexe beveiligingsprocedure werd uitgevoerd. Dat is de ideale balans: beveiliging moet voor de gebruiker onzichtbaar, maar voor fraudeurs vrijwel ondoordringbaar zijn.
Ook de secundaire ticketmarkt vraagt om een genuanceerde oplossing. Organisatoren willen ongeautoriseerde doorverkoop tegengaan, maar moeten bezoekers wel de mogelijkheid bieden een ticket op legitieme wijze over te dragen. Voor een grote voetbalcompetitie ontwikkelden we een systeem waarmee een RFID-ticket via een officiële app opnieuw aan een andere gebruiker kon worden gekoppeld. Wanneer een supporter het ticket via het erkende kanaal verkocht, werden de oorspronkelijke encryptiesleutels op de fysieke chip op afstand ingetrokken. Vervolgens werd via NFC op de smartphone van de koper een nieuwe sleutelset naar de chip verzonden. De fysieke tag bleef hetzelfde, maar de gekoppelde identiteit veranderde. Hierdoor hoefden geen nieuwe tags te worden verzonden en konden ongeautoriseerde verkopers geen ticket valideren dat niet officieel op hun naam stond.
Ten slotte moet rekening worden gehouden met de dreiging van AI. In 2026 gebruiken hackers kunstmatige intelligentie om encryptiesleutels sneller te proberen te kraken. Wij blijven deze aanvallen voor met flexibele cryptografie, waarmee tickets en lezers hun beveiligingsprotocollen kunnen aanpassen. Wanneer onze centrale AI een patroon van verdachte, mislukte verificaties op een locatie detecteert, kan het systeem direct een beveiligingsupdate naar alle draagbare lezers in het netwerk sturen en de verificatielogica realtime wijzigen. Tijdens een grote technologieconferentie in Tokio detecteerden we bijvoorbeeld een woordenlijstaanval op het toegangssysteem. We pasten dezelfde ochtend de encryptieparameters aan, waarna de aanval onmiddellijk mislukte.
De conclusie: koop niet alleen tickets, maar zekerheid
Voor iedere inkoopprofessional geldt dezelfde conclusie: in 2026 biedt goedkope beveiliging geen voldoende bescherming. U koopt niet alleen een ticket, maar ook een verzekering voor uw toegangsproces. U investeert in de zekerheid dat iedere bezoeker rechtmatig toegang heeft verkregen en de juiste prijs heeft betaald.
Bij SCIVAS hebben we gezien hoe onkloonbare beveiliging zich ontwikkelde van een interessante extra optie tot een essentiële vereiste. Of de oplossing nu gebruikmaakt van PUF-silicium, blockchaingekoppelde identiteiten of tijd- en locatiegebonden tags, het doel blijft hetzelfde: het klonen van een ticket zo complex en kostbaar maken dat fraudeurs afhaken. Vraag bij de keuze van een RFID-partner daarom niet alleen naar de prijs per eenheid. Informeer hoe replay-aanvallen worden afgehandeld, hoe vaak cryptografische sleutels worden vernieuwd en of de chips over fysieke onkloonbare functies beschikken. Kan een leverancier deze vragen niet duidelijk beantwoorden, dan is dat een belangrijk waarschuwingssignaal.
Uw evenement verdient meer dan een passieve chip die met een smartphone kan worden gekopieerd. Het verdient een intelligent, veilig en onkloonbaar bedrijfsmiddel dat zowel uw merk als uw inkomsten beschermt. Dat is wat SCIVAS levert. We produceren niet alleen tickets, maar helpen ervoor te zorgen dat uw omzet daadwerkelijk van u blijft. Het tijdperk van gekloonde spooktickets loopt ten einde. Het tijdperk van zero-trust toegangscontrole is begonnen.
(geschreven door SCIVAS LIMITED)